인도에서 7월 19일 CoinDCX의 보안 위반은 디지털 자산 $44 milioni의 도난 후 자체 직원 엔지니어의 체포로 이어졌습니다.
목차
CoinDCX에서 4,400만 달러 도난은 어떻게 발생했나요?
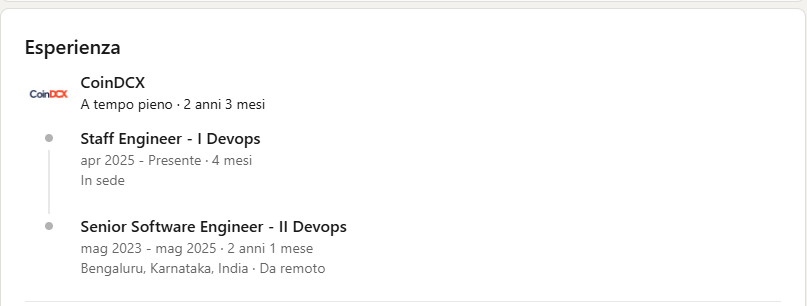
18일과 7월 19일 사이의 밤에 무단 접근이 CoinDCX 시스템을 공격했습니다. 알 수 없는 행위자가 처음에는 1 USDT를 외부 지갑으로 전송한 후, 실제 공격을 진행했습니다: 6개의 다른 지갑으로 $44백만이 이동되었습니다. 내부 소식통에 따르면, 공격은 Rahul Agarwal의 자격 증명을 이용하여 개발되었다고 합니다. 그는 2023년 5월에 고용되어 2025년 4월에 스태프 엔지니어로 승진했습니다.
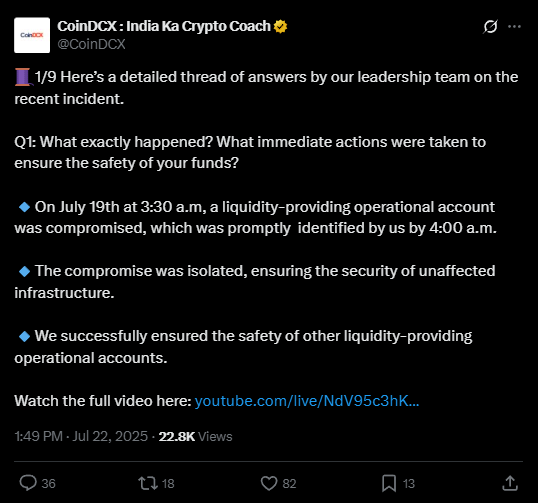
작업은 Agarwal의 회사 노트북에 malware를 설치함으로써 가능해졌으며, 이는 아마도 부수적인 업무 활동에서 온 파일에 숨겨져 있었을 것입니다. 실제로 CoinDCX는 해당 직원이 회사 장비의 추가 사용을 금지하는 정책에도 불구하고 네 명의 개인 고객을 위해 프리랜서로 고용되었다는 것을 밝혀냈습니다.
Rahul Agarwal은 누구이며 경찰이 그를 체포한 이유는 무엇입니까?
Rahul Agarwal, 30세, 벵갈루루에 본사를 둔 CoinDCX에서 2년 넘게 DevOps 엔지니어로 일했습니다. 그의 staff engineer로의 승진은 아주 최근의 일이었지만, 경찰은 사건 발생 후 몇 시간 만에 그를 체포했습니다.
수사관들은 그의 업무용 노트북을 압수하고 디지털 수색을 시작했습니다. Agarwal은 도난에 직접적으로 관여한 적이 없다고 부인했지만, social engineering을 통한 손상에 중요한 추가 활동을 위해 회사 컴퓨터를 사용했다고 인정했습니다.
CoinDCX는 CEO를 통해 체포를 공개적으로 확인하지 않았지만, 정교한 소셜 공격에 대한 조사가 여전히 진행 중이며 언론에 더 구체적인 성명을 발표할 수 없다고 설명하는 성명을 발표했습니다.
기술적으로 무슨 일이 있었나요? 왜 전례가 없는 경우인가요?
Neblio Technologies, CoinDCX의 운영자에 의해 수집된 바에 따르면, 공격은 “고전적인” 사회 공학 기법을 활용했습니다. 범죄자들은 Agarwal을 설득하여 악성 소프트웨어를 설치하게 했으며, 아마도 가짜 프리랜서 서비스나 피싱 이메일을 통해 이루어졌을 것입니다. 이후, 악성코드는 다른 거래소로의 유동성에 전념하는 내부 서버 계정에 대한 완전한 접근 권한을 부여했습니다.
거래소는 nessun fondo degli utenti이 손상되지 않았다고 설명했습니다. 손실은 거래소 간 유동성 관리를 위한 기업 준비금과 관련이 있습니다. 그러나 평판 손상과 관련 금액은 중요한 운영자도 얼마나 해킹될 수 있는지를 보여주는 중요한 경고입니다.
CoinDCX, 사용자 및 암호화폐 부문에 대한 의미는 무엇입니까?
CoinDCX의 CEO에 따르면, 이 위기는 종종 과소평가되는 직원에 대한 표적 공격의 매우 높은 위험을 강조합니다.
“최신 위협 중 많은 것들이 중앙 집중식 정보 구조뿐만 아니라 엔지니어와 시스템 관리자도 목표로 하고 있습니다,”
그는 말했다. 위반은 사용자들의 crypto 포지션에 영향을 미치지 않았지만, 플랫폼 관리에 사용되는 자원(예: 거래소 간의 교환)에 영향을 미쳤습니다.
CoinDCX에 따르면, 결과는 광범위할 것입니다: 모든 IT 정책의 검토, 일부 기능의 일시 중단, 그리고 확실히 손실된 자원의 재충전 단계가 있을 것입니다. 만약 malware-social engineering 경로가 독점적으로 확인된다면, 이는 전체 인도 crypto 생태계에 대한 선례가 될 것입니다.
CoinDCX는 4,400만 달러의 도난 사건에 대해 뭐라고 말했나요?
공식 커뮤니케이션은 극도로 신중합니다. 거래소의 보안 팀은 당국과 협력하여 대규모 내부 감사와 개인 및 프로세스 책임에 대한 조사를 시작했습니다. 회사는 개인 키와 사용자의 자산이 항상 보호되었음을 강조했으며, 이번 사건이 전체 산업이 인간적 위험에 대한 방어 전략을 “근본적으로 재고”하도록 강요한다고 밝혔습니다.
CEO에 따르면:
“공격은 높은 복잡성을 가지며, 소셜 엔지니어링과 작업장 관리의 부주의를 통해 유도된 국제적인 위반 추세를 따릅니다.”
당국은 어떻게 움직이고 있으며 미래의 위험은 무엇입니까?
벵갈루루 시 경찰과 Neblio의 대표들은 여전히 압수된 장치를 분석하고 있습니다. 현재 아가르왈과 해커들 간의 직접적인 연결은 발견되지 않았지만, 손상된 접근 체인은 직원의 노트북에서의 무단 활동에서 시작되었습니다. 은행 정보 시스템에 대한 무단 접근 및 가중 절도에 대한 공식 보고서가 작성되었습니다.
시스템적 관점에서, 이 사례는 거래소들이 다음을 재검토하도록 요구합니다: 권한, 모니터링, 장치 정책 및 팀의 습관, 특히 프리랜서 활동, 플러그인, 확장 프로그램 및 직원과 공유된 파일에 대한 주의가 필요합니다. 이는 인도 정부가 요구하는 새로운 컴플라이언스 규칙에도 영향을 미치는 경고입니다.
지금 무슨 일이 일어나고 있는가: 암호화폐 세계의 영향, 전망 및 긴장
CoinDCX의 미래는 조사 결과와 특히 사용자에 대한 평판 영향에 달려 있습니다. 단기적으로는 사용자 자금이 손상되지 않았지만 신뢰 하락은 다른 서비스로의 대규모 이동을 초래할 수 있습니다. 암호화폐 부문은 이제 주요 공격 벡터로서 “인간”의 위험을 다루어야 합니다. CoinDCX 사례는 자동 시스템에서 개인과 프로세스로 초점을 이동시킵니다.
흥미롭게 지켜볼 것입니다 – 그리고 당국도 알고 있습니다 – 어떤 정책이 이 대규모 소셜 엔지니어링 물결 이후 exchange와 DeFi 기업을 강화할지. 공식 X 프로필과 주요 텔레그램 채널에서 업데이트와 심층 분석을 따라가세요.