2026년 11월 16일, 해커들이 Optimizely 소프트웨어의 결함을 악용해 178개 주요 사이트 방문자들을 암호화폐 탈취용 멀웨어에 노출시켰습니다.
공격자들은 사이트를 하나씩 침해하지 않고, 공통 공급업체를 경유했습니다. 연루된 조직으로는 HSBC, Ledger, Salesforce, BBC 등이 포함됩니다.
목차
핵심 내용
- Optimizely의 계정 등록 절차 오류로 인해 고객 스크립트를 변경할 수 있게 되었습니다.
- 해당 멀웨어는 9개 암호화폐 네트워크에서 지갑 주소를 바꾸었습니다.
- Optimizely는 취약 경로를 차단하고 수정 패치를 적용했으며, 관련 고객들에게 통지했습니다.
단 하나의 결함으로 178개 조직이 영향
이 취약점은 악성 코드가 개별 사이트 서버가 아닌, 공유 공급업체의 소프트웨어를 통해 전파되면서 178개 조직에 도달했습니다. 보안 연구원 Scott Helme과 그의 팀은 1,611개의 스크립트를 분석한 뒤, 감염된 Optimizely JavaScript 파일 188개를 찾아냈습니다.
Optimizely 소프트웨어는 기업이 페이지의 레이아웃과 텍스트를 테스트하는 데 사용됩니다. 방문자가 이런 페이지를 열면, 브라우저는 그 안에 포함된 코드를 자동으로 실행합니다.
영향을 받은 조직은 금융, 기술, 미디어 등 다양한 분야에 걸쳐 있습니다. HSBC 외에도 하드웨어 지갑 제조사 Ledger, Salesforce, BBC를 비롯해 Zoom, GitLab, KLM, Air France, Bitly, UNICEF USA 등이 있습니다.
Helme의 조사에 따르면, Ledger, IG Group Holdings Plc, OANDA의 Coinpass, Interactive Investor, TMS Brokers, Betashares 등 6개 기관은 암호화폐 또는 트레이딩 분야에서 활동 중입니다. 또 다른 32개는 은행 및 금융회사입니다.
멀웨어를 통한 암호화폐 탈취와 카드 스키밍
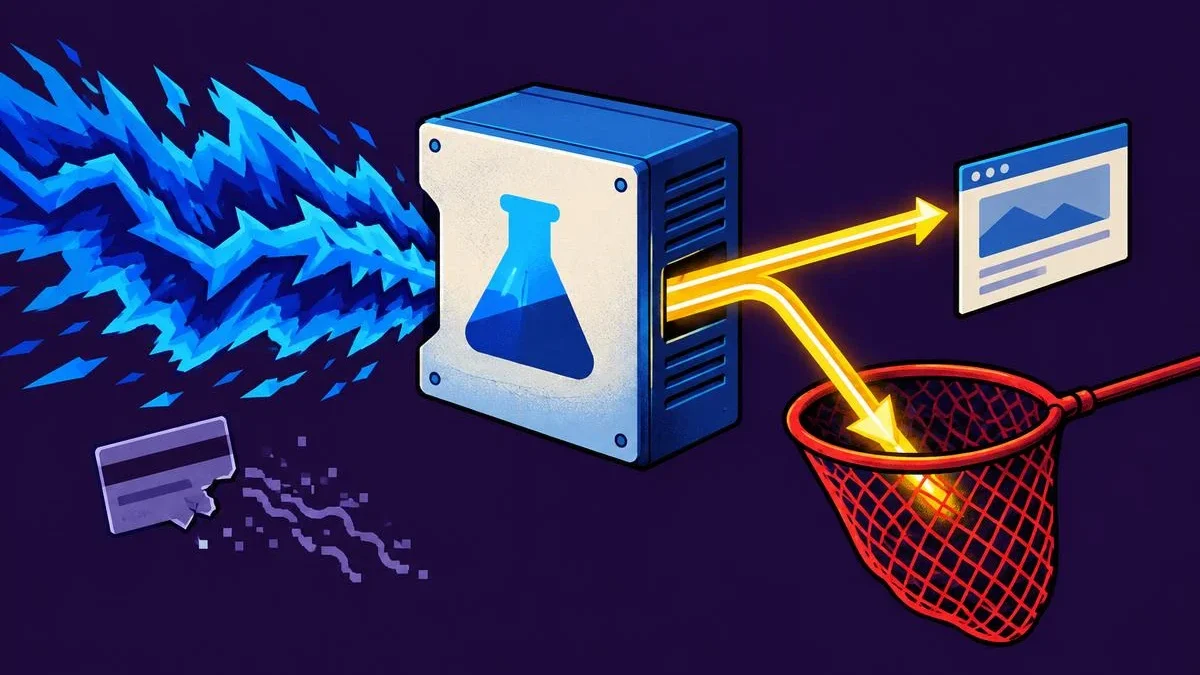
이 코드는 페이지에서 암호화폐 지갑 주소를 찾아 공격자가 통제하는 주소로 바꾸도록 설계되었습니다. 표적이 된 네트워크에는 비트코인, 이더리움, 솔라나, 트론과 그 밖의 5개 네트워크가 포함됩니다.
주소는 양식 필드뿐 아니라 방문자가 클립보드에 복사하는 텍스트에서도 변경되었습니다. 이렇게 바뀐 주소를 지갑에 붙여넣고 전송을 승인한 사용자는 자금을 공격자에게 보내게 됩니다.
이러한 형태의 멀웨어 기반 암호화폐 탈취는 피해자의 지갑에 직접 접근할 필요가 없습니다. 거래가 시작되기 전에 목적지를 바꿔 버리기 때문입니다.
이 스크립트는 결제 카드 번호, 유효기간, 보안코드 등 페이지에 입력된 정보도 탈취했습니다. 또한 쿠키, 웹 주소, 스크린샷을 수집할 수 있었고, 구형 iPhone과 iPad를 대상으로 한 익스플로잇도 유포할 수 있었습니다. Helme은 2차 페이로드를 Coruna와 DarkSword 익스플로잇 킷으로 식별했습니다.
주입된 JavaScript는 track.js라는 추가 악성 스크립트를 불러왔습니다. 일부 버전에서는 그 주소가 인코딩되어 있었습니다. Helme은 원격 스크립트가 차단되더라도 실행될 수 있도록 페이로드를 내장한 변종도 발견했습니다.
Optimizely, 등록 절차의 취약점 차단
Optimizely는 승인되지 않은 제3자가 Experimentation 계정 등록 흐름을 악용해 고객 프로젝트에 악성 JavaScript를 삽입했다고 설명했습니다. 이 공급업체 레벨의 진입 지점으로 인해, 개별 서버에 별도의 침입 없이도 코드가 사이트에 도달할 수 있었습니다.
회사는 취약 경로를 차단하고 수정 패치를 적용한 뒤, 주입된 코드를 제거했습니다. 이어 활성 세션을 종료하고 토큰을 폐기했으며, 영향을 받은 계정의 접근 권한을 재설정하고 Cloudflare를 통한 코드 배포를 차단했습니다. 모든 관련 고객에게는 통지가 완료되었습니다.
Helme의 모니터링에 따르면 정리 작업이 진행 중입니다. 11월 16일 21:52 UTC 기준으로, 손상된 188개 스크립트 가운데 단 1개만이 여전히 악성 코드를 포함하고 있었습니다.
Salesforce는 변경 사항에 대해 조사 중이며, 예방 차원에서 프리뷰 및 프로덕션 인스턴스에서 Optimizely 스크립트가 비활성화되어 있는지 확인하고 있다고 밝혔습니다.
피해 지갑과 보안 환경
Report URI에 따르면, 11월 16일 저녁까지 공격과 연관된 지갑에는 주로 비트코인 형태로 약 7,040달러가 유입되었습니다. 이는 모두 확정된 손실은 아니며, Helme의 조사에서는 공격 이전부터 입출금 기록이 있던 지갑도 확인되었습니다.
이번 사건은 단발성으로 보이지 않습니다. 인포스틸러 멀웨어를 모니터링하는 Hudson Rock은 세 개의 다른 웹 서비스에서도 유사한 코드를 발견했으며, 첫 번째 공격 파동은 11월 13일에 시작된 것으로 나타났습니다. Optimizely 사례에서 Helme이 관측한 첫 주입 시점은 11월 16일 새벽입니다.
공격을 재구성한 업체들은 이 사건을 인공지능 도구와 연관 짓지 않았습니다. Optimizely는 이를 등록 절차의 취약점에 기인한 것으로 보고 있습니다.
이번 사례는 AI 지원 공격에 대한 몇 달간의 우려 이후에 발생했습니다. Anthropic은 소프트웨어의 취약점을 찾아내는 능력 때문에 Claude Mythos Preview를 신뢰할 수 있는 소수의 조직에만 제한적으로 공개했습니다. 11월 16일에는 Google 위협 인텔리전스 팀이 1월에서 7월 사이 월간 취약점 공개 건수가 거의 두 배로 늘었다고 보고했습니다.
이 콘텐츠는 인공지능의 도움을 받아 제작되었으며, 인간 편집자의 검수를 거쳤습니다.